Gestión de normas ISO con IA: cómo Certenza automatiza sistemas integrados de gestión
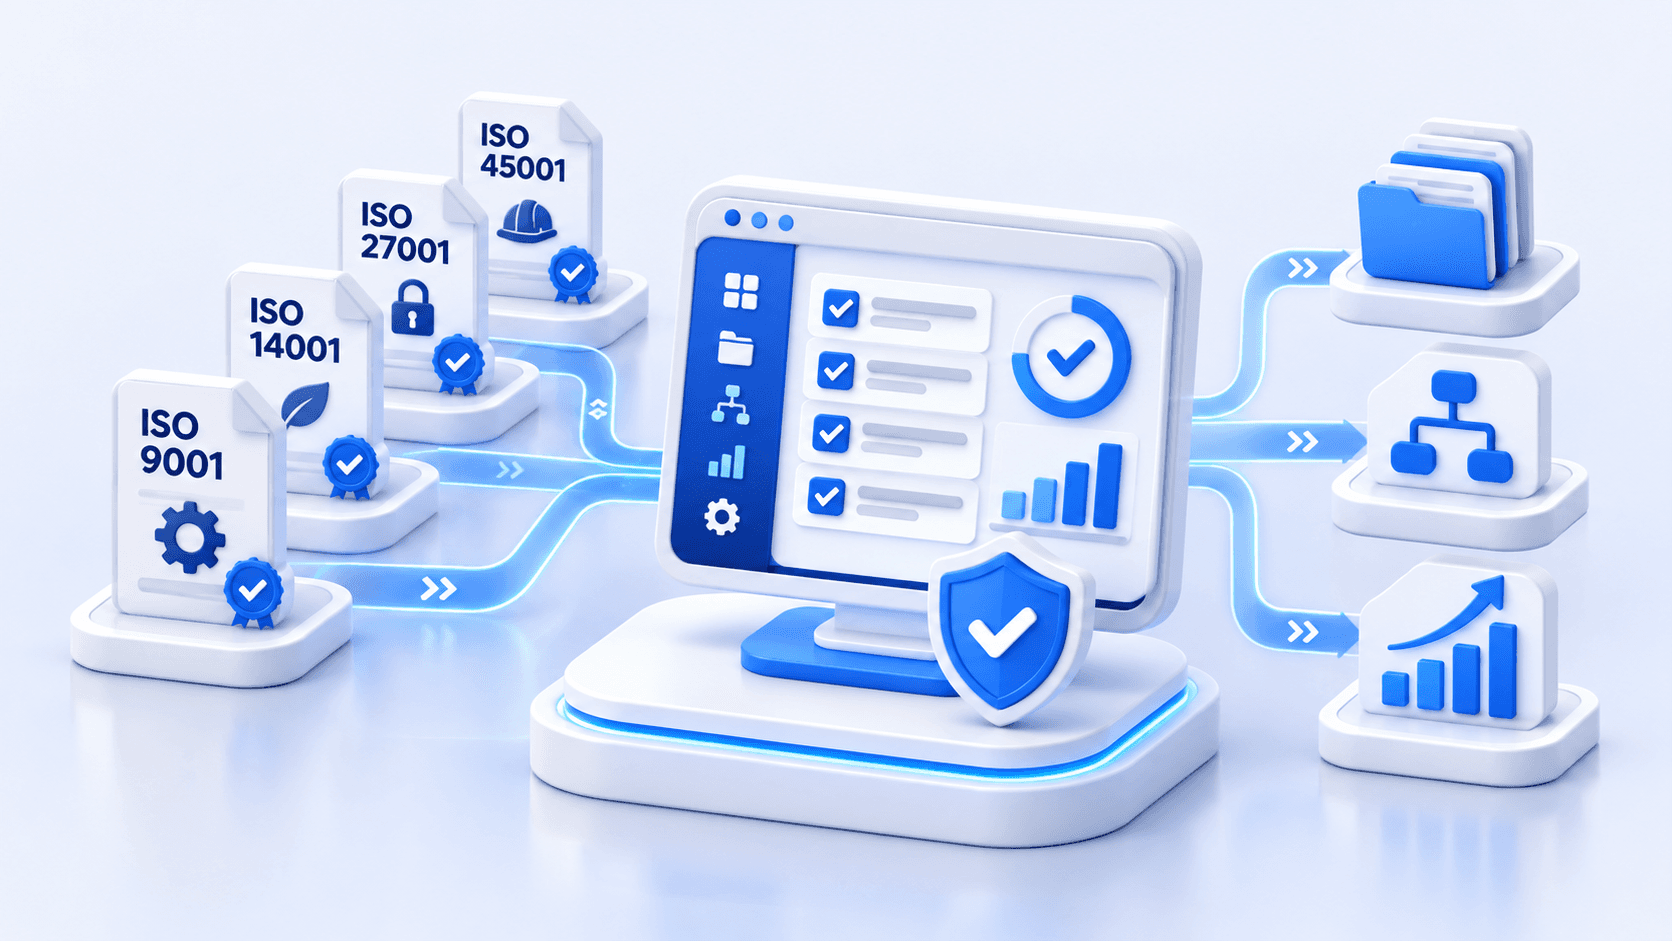
Gestionar varias normas ISO no debería significar multiplicar planillas, documentos y seguimientos. Certenza unifica ISO 9001, 14001, 45001, 27001, 42001 y otros marcos en un sistema conectado con IA, evidencia automática y trazabilidad continua.
Revisado por Martín Fonzo, Co-founder y CISO de Certenza, especialista en ciberseguridad y cumplimiento normativo.
Resumen rápido
- Qué resuelve: Certenza unifica ISO 9001, 14001, 45001, 27001, 42001 y otros marcos en un solo sistema, con controles, responsables y evidencia conectados.
- Un control, varias normas: un mismo control o evidencia puede servir para varias normas, lo que evita duplicar trabajo al sumar un estándar.
- IA con responsables humanos: la IA prepara borradores de políticas y procedimientos; la empresa los revisa, aprueba y mantiene.
- Evidencia automática: las integraciones recolectan evidencia durante el año, para no preparar cada auditoría a último momento.
- Certenza no certifica: la certificación la emite un organismo certificador independiente.
La gestión de normas ISO tiene un problema operativo antes que normativo
Una organización puede entender perfectamente qué exige una norma y, aun así, tener un sistema de gestión difícil de sostener. El problema aparece cuando el cumplimiento depende de personas que persiguen documentos por correo, actualizan planillas, recuerdan vencimientos, piden capturas de pantalla, preparan evidencias para cada auditoría y mantienen versiones paralelas de políticas que cubren requisitos similares.
La dificultad crece todavía más cuando la empresa administra varias normas al mismo tiempo. Calidad puede trabajar sobre ISO 9001, ambiente sobre ISO 14001, seguridad y salud sobre ISO 45001, tecnología sobre ISO 27001 y los equipos que desarrollan o utilizan inteligencia artificial sobre ISO 42001. Si cada norma se implementa como un proyecto aislado, la organización termina creando cinco sistemas administrativos para gestionar una sola operación.
Implementar cada norma como un proyecto aislado no escala. Muchas normas ISO de sistemas de gestión comparten una estructura armonizada precisamente para facilitar que una organización opere un sistema integrado. El desafío práctico es convertir esa compatibilidad conceptual en una operación cotidiana realmente integrada: mismos responsables cuando corresponde, documentos reutilizables, controles comunes, evidencia compartida, riesgos relacionados y una sola trazabilidad.
Ahí es donde la inteligencia artificial y la automatización pueden cambiar el costo de mantener un sistema de gestión. No porque la IA interprete por sí sola qué debe decidir la empresa ni porque reemplace al responsable del sistema o al auditor. El valor aparece cuando se elimina trabajo repetitivo alrededor de esas decisiones.
Certenza fue diseñada con esa lógica. La plataforma permite gestionar múltiples normas y marcos desde una misma operación, conectar información que ya existe en los sistemas de la organización, generar y mantener documentación con asistencia de IA, automatizar la recolección de evidencia y dar seguimiento continuo a tareas, vencimientos y controles. El resultado es un sistema de gestión que deja de depender de preparación manual permanente y puede reducir hasta un 80% el trabajo operativo asociado.
Qué significa gestionar normas ISO con IA
“Usar IA para ISO” puede significar cosas muy distintas. Pedirle a un chatbot que redacte una política genérica es una forma básica de asistencia, pero no resuelve la gestión del sistema. Una política escrita rápidamente sigue necesitando contexto, aprobación, versión, vigencia, relación con requisitos y evidencia que demuestre que se aplica.
Una gestión de normas ISO con IA requiere que la inteligencia artificial trabaje sobre un sistema estructurado. Debe conocer qué marcos están activos, qué requisitos aplican, qué controles los cubren, qué documentos existen, quién es responsable, qué evidencia está vigente y qué tareas están pendientes. De lo contrario, la IA produce texto, pero no gestión.
En Certenza, la IA funciona sobre esa estructura. Leo, el agente de IA de la plataforma, puede ayudar a identificar faltantes, redactar borradores de políticas y procedimientos, orientar al usuario sobre lo que está vencido o requiere atención y acelerar tareas que normalmente consumen horas de preparación. La plataforma mantiene la trazabilidad del sistema: la decisión final, la aprobación y la responsabilidad siguen en manos de las personas.
La diferencia es importante. Un sistema de gestión no mejora porque genere más documentos. Mejora cuando puede transformar requisitos en acciones, acciones en evidencia y evidencia en confianza demostrable.
Cómo funciona Certenza para gestionar múltiples normas ISO desde un solo sistema
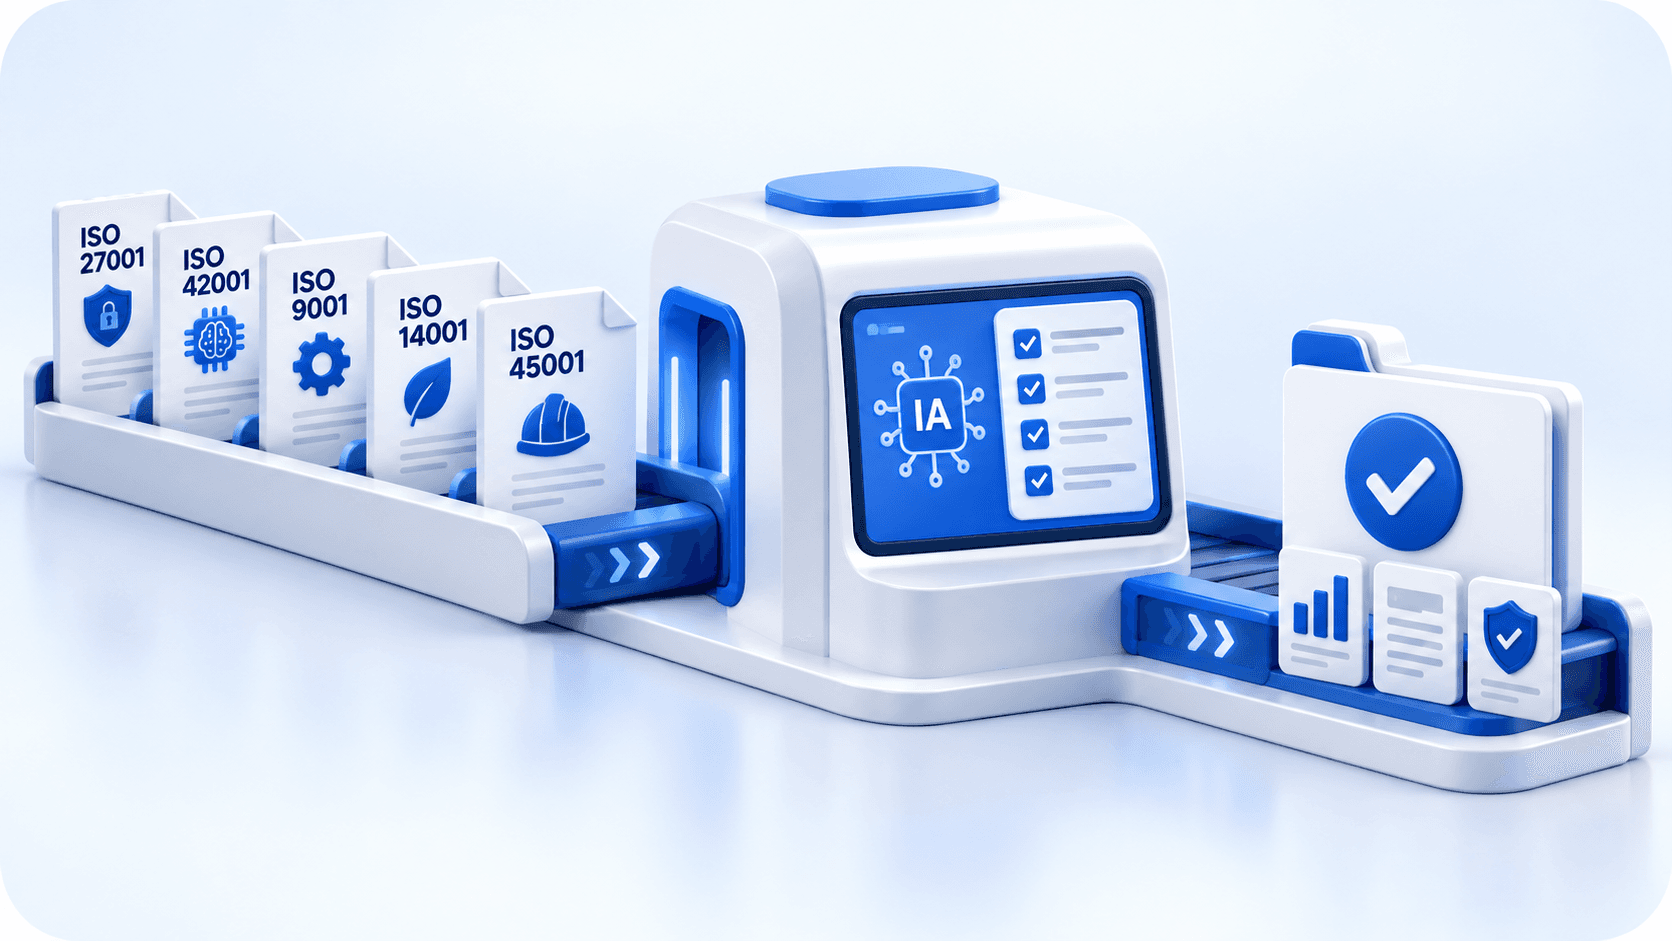
Certenza organiza la gestión en una secuencia operativa: conecta datos, estructura requisitos y controles, asigna responsables, mantiene documentación, recolecta evidencia y utiliza agentes de IA para detectar trabajo pendiente y acelerar su resolución.
1. Activar las normas y definir qué aplica a la organización
El punto de partida no es crear carpetas. Es definir qué estándares necesita gestionar la empresa y cuál es su alcance.
Una organización puede comenzar con ISO 9001 para calidad y luego sumar ISO 14001 e ISO 45001 para construir un sistema integrado. Una empresa tecnológica puede empezar con ISO 27001 y después incorporar ISO 42001 para gobernar inteligencia artificial. Otra puede combinar seguridad, privacidad y requerimientos de clientes utilizando ISO 27001, ISO 27701, SOC 2, NIST CSF, GDPR u otros marcos.
Certenza permite activar múltiples estándares dentro de la misma operación. Cada requisito queda mapeado a controles y la organización puede registrar qué aplica, qué no aplica y por qué. Esa decisión permanece trazable y disponible para futuras revisiones o auditorías.
Mapear cada requisito a controles compartidos evita un problema habitual: administrar cada norma como una isla. En un sistema multiestándar, el objetivo no es completar cinco listas de verificación independientes. Es construir una sola forma de trabajar que pueda responder a varios requisitos simultáneamente.
2. Reutilizar controles, documentos y evidencia entre estándares
La mayor oportunidad de eficiencia aparece en lo que las normas comparten.
ISO 9001, ISO 14001 e ISO 45001 son una combinación clásica de sistema integrado porque comparten elementos de gestión como contexto, liderazgo, responsabilidades, información documentada, auditorías internas, acciones correctivas y mejora continua. ISO 27001 e ISO 42001 agregan dominios específicos —seguridad de la información y gobierno de inteligencia artificial—, pero también necesitan gestión de riesgos, políticas, responsabilidades, revisión y evidencia.
En Certenza, una misma evidencia puede vincularse con todos los requisitos que la necesitan. Lo mismo ocurre con controles y documentos cuando corresponda. Esto permite que el trabajo realizado para un estándar se aproveche al sumar otro, en lugar de reconstruir el sistema desde cero.
Por ejemplo, un proceso formal de control documental puede ser relevante para calidad, ambiente, seguridad laboral, seguridad de la información y gobierno de IA. La organización no necesita mantener cinco procesos distintos para demostrar que controla versiones y aprobaciones. Necesita un proceso sólido y evidencia suficiente para demostrar cómo funciona en cada alcance.
La plataforma mantiene la relación entre ese proceso y los distintos requisitos. Así, la integración deja de ser una intención metodológica y se convierte en una estructura operativa.
Qué normas puede integrar una organización en Certenza
El valor de un sistema multiestándar aumenta cuando la empresa puede incorporar nuevas exigencias sin multiplicar su carga administrativa. Entre los estándares y marcos que pueden formar parte de esta operación se encuentran:
- ISO 9001, para gestión de calidad, procesos, satisfacción del cliente y mejora continua.
- ISO 14001, para gestión ambiental, aspectos e impactos, obligaciones y desempeño ambiental.
- ISO 45001, para seguridad y salud en el trabajo, peligros, riesgos, controles e incidentes.
- ISO 27001, para seguridad de la información, gestión de riesgos, controles y un SGSI demostrable.
- ISO 42001, para sistemas de gestión de inteligencia artificial, riesgos, políticas, responsabilidades e impactos.
- ISO 27701, para gestión de privacidad y tratamiento de información personal.
- SOC 2, especialmente relevante para empresas de tecnología y proveedores que deben demostrar controles de confianza ante clientes.
- NIST CSF, GDPR, ISA/IEC 62443 y marcos propios, cuando la organización necesita combinar normas internacionales con requisitos regulatorios, contractuales o internos.
Poder integrar varias normas en un mismo sistema cambia la pregunta que una empresa debería hacerse. En lugar de “¿qué software necesito para cada norma?”, conviene preguntar “¿qué sistema necesito para operar todas mis obligaciones con la menor duplicación posible?”.
Políticas y procedimientos generados con IA, pero gobernados como documentos reales
La creación documental suele ser uno de los mayores consumidores de tiempo en una implementación ISO. El problema no es solamente escribir. Hay que entender el requisito, adaptar el documento al contexto real de la empresa, validar responsables, aprobarlo, controlar versiones, establecer una fecha de revisión y mantenerlo vigente.
La IA puede acelerar la primera parte de ese trabajo. En Certenza, Leo puede generar borradores de políticas, procedimientos y otros documentos a partir del contexto del sistema de gestión. El equipo no necesita comenzar cada documento desde una página en blanco.
Generar borradores a partir del sistema existente es especialmente útil cuando una organización incorpora un nuevo estándar. Si ya existe una política de gestión de riesgos, una política de control de accesos o un procedimiento de revisión documental, la plataforma puede ayudar a evolucionar esa base en lugar de crear documentos paralelos que después resultan difíciles de mantener.
Pero la automatización no termina en la redacción. Las políticas se gestionan con versiones, responsables, aprobaciones y vencimientos. La organización puede saber qué versión está vigente, quién la aprobó y cuándo debe revisarse. Cuando se acerca una fecha de renovación, el sistema puede generar recordatorios y tareas.
El ciclo de revisión, aprobación y vigencia importa más que el texto inicial. Una política que fue generada correctamente pero nunca revisada, aprobada o aplicada no constituye un sistema de gestión maduro. La IA reduce horas; la gobernanza mantiene la validez.
Recolección automática de evidencia: el punto donde más horas se pierden
En muchas organizaciones, la evidencia se prepara cuando aparece una auditoría. Un responsable pide capturas, otro busca un registro, alguien exporta una lista de usuarios, otra persona descarga documentos y finalmente todo se copia a una carpeta creada para la ocasión.
Preparar la evidencia solo para la auditoría genera dos riesgos. Primero, consume tiempo de equipos que deberían estar operando el negocio. Segundo, crea una fotografía puntual que puede no representar cómo funciona el control durante el resto del año.
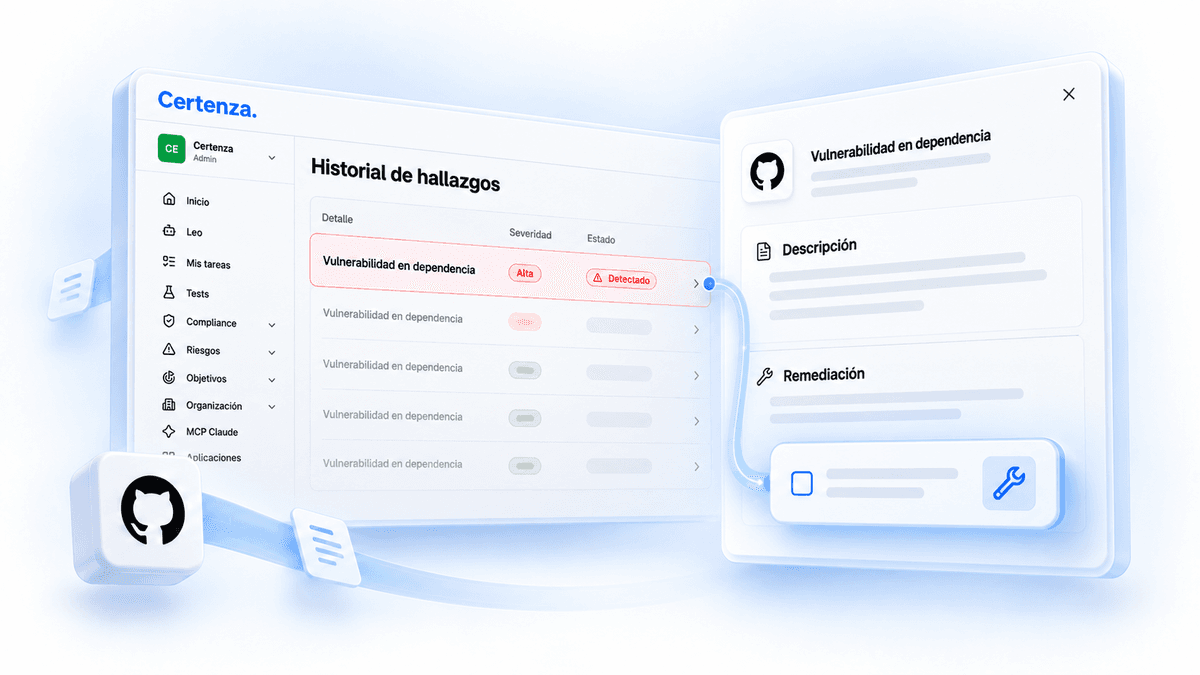
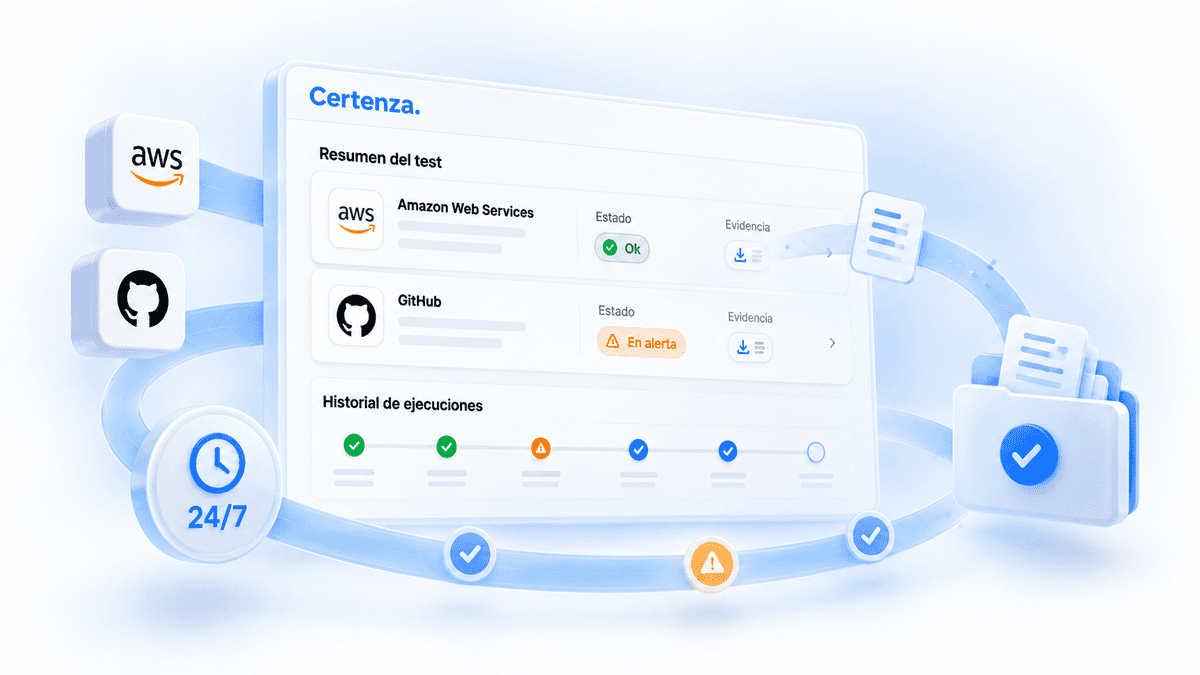
Certenza se conecta con las herramientas que la organización ya utiliza para recolectar y mantener evidencia automáticamente. La plataforma dispone de más de 40 integraciones y puede trabajar con fuentes como servicios cloud, repositorios, sistemas de identidad, herramientas de colaboración y documentación.
En seguridad de la información, por ejemplo, una integración puede aportar información sobre configuraciones, accesos o repositorios que respalda controles de ISO 27001. En calidad, ambiente o seguridad y salud, la evidencia puede provenir de documentos, registros, capacitaciones, inspecciones, mediciones o flujos de trabajo existentes.
La lógica es la misma: evitar pedir manualmente información que ya existe en otro sistema.
Además, la evidencia no queda almacenada como un archivo aislado. Se vincula con el control y con los requisitos que ayuda a demostrar. Cuando una evidencia sirve para más de una norma, puede reutilizarse. Cuando algo cambia, vence o deja de cumplir una condición, el sistema puede hacerlo visible para que el responsable actúe.
De una auditoría preparada a último momento a un sistema siempre verificable
La verdadera automatización no consiste en trabajar más rápido durante la semana previa a una auditoría. Consiste en reducir cuánto trabajo especial hace falta durante esa semana.
Cuando controles, documentos, responsables y evidencia se actualizan de forma continua, la preparación deja de ser una reconstrucción histórica. El equipo puede ver el estado del sistema en tiempo real y priorizar excepciones: un documento vencido, una capacitación pendiente, una evidencia que dejó de ser válida o un control que requiere una acción.
Certenza utiliza IA y automatización para hacer ese seguimiento. Leo puede responder preguntas sobre el estado del sistema y ayudar a detectar qué falta. Las tareas tienen responsables y vencimientos. Los documentos conservan su historial. La evidencia queda vinculada a los controles. Cada cambio relevante mantiene trazabilidad.
Tener tareas, documentos y evidencia trazables también mejora la conversación con auditores, clientes y otras partes interesadas. En lugar de explicar cómo supuestamente funciona un proceso, la organización puede mostrar políticas vigentes, responsables, actividades realizadas y evidencia concreta.
Por qué Certenza puede reducir hasta 80% el trabajo manual
Certenza reduce el trabajo manual porque elimina tareas repetitivas a lo largo de todo el sistema: centraliza la documentación, recolecta evidencia desde las integraciones, reutiliza un mismo control para varias normas, asigna responsables y vencimientos a cada tarea y prepara borradores de documentos con IA. El trabajo que queda es el de mayor valor: decidir, evaluar riesgos y mejorar.
La reducción del trabajo operativo no proviene de una única función. Aparece por acumulación de automatizaciones pequeñas que eliminan tareas repetitivas a lo largo de todo el sistema.
Hay menos horas buscando documentación porque está centralizada. Menos tiempo copiando evidencia porque las integraciones la recolectan. Menos duplicación porque un mismo control o evidencia puede servir para varias normas. Menos seguimiento por correo porque las tareas tienen responsables y vencimientos. Menos redacción desde cero porque la IA prepara borradores. Menos preparación extraordinaria antes de auditorías porque la información se mantiene actualizada durante el año.
La suma de esas automatizaciones es la base de la reducción de hasta un 80% del trabajo manual asociado a la gestión que comunica Certenza. La cifra no significa que la IA elimine el 80% de las responsabilidades de la organización ni que una certificación requiera 80% menos criterio profesional. Significa que una gran parte de las horas administrativas puede dejar de destinarse a mover información de un lugar a otro.
La diferencia es relevante porque el trabajo que permanece es precisamente el que más valor aporta: definir alcance, evaluar riesgos, decidir controles, aprobar políticas, analizar causas, priorizar acciones y mejorar procesos.
Un ejemplo de sistema integrado con ISO 9001, 14001, 45001, 27001 y 42001
Imaginemos una empresa que ya opera un sistema integrado de calidad, ambiente y seguridad y salud, y que empieza a vender a clientes enterprise. Esos clientes agregan dos nuevas exigencias: seguridad de la información e inteligencia artificial responsable.
Con un enfoque tradicional, la empresa podría crear un proyecto nuevo para ISO 27001 y otro para ISO 42001, cada uno con su repositorio documental, su matriz de controles, sus responsables y su preparación de auditoría. El resultado sería una capa adicional de gestión sobre una organización que ya tiene procesos establecidos.
En Certenza, el punto de partida es distinto. La empresa conserva lo que ya funciona y lo mapea contra los nuevos requisitos. Procesos de gestión documental, competencias, auditoría interna, acciones correctivas, revisión por la dirección y gestión de riesgos pueden reutilizarse donde corresponda. Luego se agregan los elementos específicos: controles de seguridad, inventario de activos, gestión de accesos, inventario de sistemas de IA, evaluaciones de impacto, políticas de uso de IA y controles sobre modelos, datos o proveedores.
Las integraciones empiezan a recolectar evidencia técnica. Leo ayuda a generar documentación faltante. Cada control tiene un responsable y un estado. La evidencia común se reutiliza. La dirección obtiene una visión transversal del sistema y los auditores pueden revisar la trazabilidad sin depender de carpetas preparadas exclusivamente para ellos.
La empresa no termina administrando cinco normas. Administra un sistema de gestión que responde a cinco conjuntos de requisitos.
La IA no reemplaza al responsable del sistema ni al auditor
Automatizar no significa delegar decisiones de cumplimiento a un modelo. Una IA puede detectar inconsistencias, sugerir una política, resumir evidencia o identificar tareas pendientes. No debería decidir de forma autónoma qué riesgo acepta una organización, qué control es suficiente para su contexto ni si una evidencia demuestra adecuadamente un requisito en todos los casos.
Esas decisiones requieren conocimiento del negocio y criterio profesional. Lo mismo ocurre con la certificación: Certenza no certifica normas ISO. La certificación la realiza un organismo certificador independiente cuando corresponde.
Separar los roles de la plataforma, la empresa y el organismo certificador es saludable. La plataforma reduce fricción operativa y mejora la trazabilidad; la empresa conserva la responsabilidad sobre su sistema; el auditor conserva su independencia.
Qué cambia para el equipo cuando el sistema está automatizado
El principal cambio no se ve en el día de la auditoría. Se ve durante el resto del año.
El responsable de calidad deja de perseguir versiones de documentos. El equipo de seguridad no necesita generar manualmente las mismas capturas para cada revisión. Recursos Humanos puede mantener capacitaciones y responsabilidades relacionadas con distintos estándares desde procesos comunes. Los dueños de procesos reciben tareas concretas en lugar de pedidos ambiguos de “cumplimiento”. La dirección puede entender qué áreas requieren atención sin leer planillas separadas por norma.
La gestión se vuelve menos dependiente de una persona que conoce de memoria dónde está cada cosa. Ese punto es crítico para la continuidad. Cuando el conocimiento del sistema está solamente en la cabeza de un responsable, cada cambio de rol o período de alta carga genera riesgo operativo.
Certenza convierte ese conocimiento en estructura: requisitos, controles, evidencia, documentos, responsables, vencimientos, riesgos y decisiones quedan conectados y trazables.
Cómo empezar a gestionar normas ISO con IA en Certenza
Una implementación efectiva no requiere automatizar todo el primer día. Conviene avanzar en capas.
Primero se define qué normas, marcos o requisitos necesita demostrar la organización. Después se establece el alcance y se importan o estructuran los procesos, controles y documentos existentes. El siguiente paso es mapear qué elementos pueden reutilizarse entre estándares y dónde existen brechas reales.
Luego se conectan las fuentes de datos y evidencia que más trabajo manual generan. En paralelo, la IA puede ayudar a completar políticas y procedimientos faltantes. Finalmente se configuran responsables, aprobaciones, frecuencias, tareas y alertas para que la gestión se mantenga viva.
El objetivo no es digitalizar una colección de carpetas. Es rediseñar la operación para que cada dato se genere o cargue una sola vez y pueda utilizarse en todos los lugares donde aporta evidencia.
De gestionar certificaciones a gestionar confianza
Una norma ISO puede ser el motivo por el que una empresa empieza a ordenar su sistema. Un cliente puede pedir ISO 27001. Una licitación puede exigir ISO 9001, 14001 o 45001. Un programa de inteligencia artificial puede llevar a ISO 42001. Pero el valor no termina en el certificado.
Lo que la organización construye es una capacidad para demostrar que sabe cómo trabaja, quién responde, qué riesgos controla, qué evidencia mantiene y cómo mejora. Esa capacidad sirve frente a auditores, clientes enterprise, cadenas de valor, partners, reguladores y equipos internos.
La gestión de normas ISO con IA no debería pensarse como una forma de “hacer más rápido el compliance”. Su potencial es más amplio: convertir sistemas de gestión tradicionalmente pesados en una infraestructura operativa continua.
Certenza concentra ese trabajo en una sola plataforma. Múltiples normas, un sistema integrado, políticas asistidas por IA, evidencia automática, seguimiento continuo y trazabilidad para demostrar lo que la organización hace cuando realmente importa.
Si hoy tu empresa administra ISO 9001, ISO 14001, ISO 45001, ISO 27001, ISO 42001 u otros estándares en carpetas y planillas separadas, el mayor ahorro probablemente no esté en cambiar las normas. Está en dejar de repetir el trabajo que existe entre ellas.