Riesgo de proveedores con ISO 27001: qué exigir antes de que un tercero frene tu operación
La gestión del riesgo de proveedores bajo ISO 27001 empieza por entender qué procesos se interrumpen si falla un tercero. En minería, energía y organismos públicos, clasificar dependencias, pactar controles verificables y ensayar la continuidad permite demostrar cómo se gobierna ese riesgo.
Revisado por Martín Fonzo, Co-founder y CISO de Certenza, especialista en ciberseguridad y cumplimiento normativo.
Resumen rápido
- La dependencia también es riesgo: un incidente en un proveedor puede interrumpir recaudación, logística, mantenimiento o producción aunque los controles propios funcionen.
- ISO 27001 no obliga a certificar proveedores: exige abordar los riesgos de la relación, los acuerdos, la cadena TIC, el seguimiento y la nube mediante controles pertinentes a cada evaluación.
- La criticidad determina las exigencias: acceso a datos o planta, impacto operativo y dificultad de sustitución importan más que una lista uniforme de requisitos.
- La evidencia importa tanto como el contrato: responsables, decisiones, evaluaciones fechadas, accesos revisados y pruebas de continuidad permiten demostrar gestión.
El ataque a PGM: cuando cae un proveedor y se interrumpen servicios públicos
En octubre de 2026, un ataque de ransomware afectó a Program Consultores S.A. (PGM), proveedor de software de gestión municipal en Argentina. Según informaron La Capital, La Opinión Austral y La Vanguardia Noticias, se vieron afectados sistemas de Hacienda, sitios municipales y cobro de tasas. La prensa describió municipios afectados en al menos cinco provincias, sin un relevamiento oficial integral.
La cifra de más de 250 municipios y comunas de 11 provincias se refiere a la cartera informada de PGM, no a una cantidad confirmada de administraciones que hubieran perdido el servicio. Según la versión que la empresa comunicó a municipios y que reprodujeron medios, no hubo robo ni filtración de datos; esa afirmación no equivale a una verificación independiente. Al momento de escribir, no encontramos un comunicado con una fecha oficial de normalización. Los datos reflejan lo publicado hasta el 2 de noviembre de 2026.
La enseñanza no requiere atribuir responsabilidades ni especular sobre la causa del incidente: un servicio compartido puede convertirse en un punto común de interrupción. La pregunta decisiva para cada cliente es qué funciones propias puede sostener mientras ese tercero se recupera, quién toma decisiones y qué registros permiten explicar lo ocurrido.
Por qué minería, energía y empresas públicas tienen una exposición particular
Una minera puede depender de integradores que mantienen comunicaciones de planta, sistemas de despacho y plataformas de contratistas. Una energética combina sistemas corporativos con tecnología operacional (OT), donde una intervención remota mal gestionada puede afectar disponibilidad y seguridad física. Una entidad pública necesita mantener recaudación, expedientes y atención ciudadana aun si su proveedor tecnológico está indisponible. En los tres sectores existen servicios cuya sustitución exige conocimientos, autorizaciones y tiempos que una compra alternativa no resuelve de inmediato.
El inventario de proveedores debe reflejar dependencias del proceso, no solamente contratos activos. Compras conoce condiciones y subcontrataciones; operaciones entiende qué se detiene; seguridad identifica accesos y exposición; legales define obligaciones; dirección acepta el riesgo residual. Si cada función mantiene su propia lista, los riesgos compartidos quedan invisibles.
Qué pide ISO 27001 sobre proveedores y continuidad
La ISO/IEC 27001:2022 organiza la seguridad de la información alrededor de riesgos y controles seleccionados y justificados. En su Anexo A, los controles 5.19 a 5.23 orientan aspectos concretos de terceros:
| Control | Aplicación práctica |
|---|---|
| 5.19 Relaciones con proveedores | Definir criterios de seguridad para seleccionar y gestionar terceros según su riesgo. |
| 5.20 Acuerdos con proveedores | Incorporar obligaciones de seguridad a contratos y condiciones de servicio. |
| 5.21 Cadena de suministro TIC | Considerar dependencias tecnológicas y subproveedores que pueden afectar el servicio. |
| 5.22 Seguimiento y cambios | Revisar la prestación, los cambios relevantes y la respuesta ante desviaciones. |
| 5.23 Servicios en la nube | Gobernar adquisición, uso, administración y salida de servicios cloud. |
| 5.30 Preparación TIC para continuidad | Preparar capacidades tecnológicas para sostener o recuperar actividades prioritarias. |
La norma no exige que todos los proveedores obtengan un certificado ISO 27001. Corresponde a la organización evaluar sus riesgos, decidir controles aplicables y justificar el tratamiento elegido. También conviene distinguir la seguridad del proveedor de la preparación del cliente para operar sin él. La primera reduce probabilidades o impactos; la segunda limita la dependencia. Ambas deben aparecer en la evaluación de riesgos del SGSI.
Cómo clasificar proveedores por criticidad y qué exigir
La clasificación debe combinar cuatro criterios: información a la que acceden, acceso lógico o físico a sistemas y planta, impacto de la interrupción y capacidad real de reemplazo. No alcanza con asignar una puntuación a cada respuesta y promediar: un proveedor sin datos sensibles que controla una función OT esencial puede ser crítico por disponibilidad.
| Nivel | Señales de criticidad | Exigencia proporcionada |
|---|---|---|
| Crítico | Acceso privilegiado o a OT, detención de procesos esenciales, reemplazo difícil | Evaluación profunda; requisitos contractuales específicos; evidencia técnica vigente; responsables identificados; prueba de continuidad y plan de salida. |
| Alto | Datos relevantes o integración con sistemas importantes; sustitución costosa | Cuestionario dirigido, revisión de accesos y evidencias, seguimiento periódico y obligaciones de incidente. |
| Medio | Acceso acotado e impacto recuperable | Requisitos básicos, compromisos contractuales y reevaluación ante cambios. |
| Bajo | Sin acceso relevante, interrupción fácilmente absorbible | Registro, validaciones proporcionales y revisión si cambia el servicio. |
Los cuatro niveles de criticidad son una metodología sugerida, no categorías impuestas por ISO. La decisión debería documentar dueño del proceso, escenarios de indisponibilidad, controles existentes, riesgo residual y fecha de revisión. Conviene profundizar con el enfoque de GRC para grandes empresas cuando una organización administra múltiples unidades, contratistas o marcos regulatorios.
Qué exigir por contrato y qué verificar después
Un contrato de un proveedor crítico debe definir controles mínimos acordes al servicio: identidades individuales, autenticación multifactor donde corresponda, privilegios restringidos, protección de datos y gestión de vulnerabilidades. Debe fijar un plazo concreto para notificar incidentes relevantes, el canal y responsable de aviso, qué información inicial entregar y cómo actualizarla. El plazo de notificación se negocia según criticidad y obligaciones aplicables; ISO 27001 no establece uno universal.
También hacen falta facultades de auditoría o acceso a evidencias equivalentes, reglas para autorizar y controlar subcontratistas, aviso de cambios materiales, cooperación durante incidentes, devolución o eliminación verificable de datos y asistencia para migrar a otro proveedor. Una cláusula de salida sin formatos, responsables, tiempos y pruebas de exportación puede resultar impracticable.
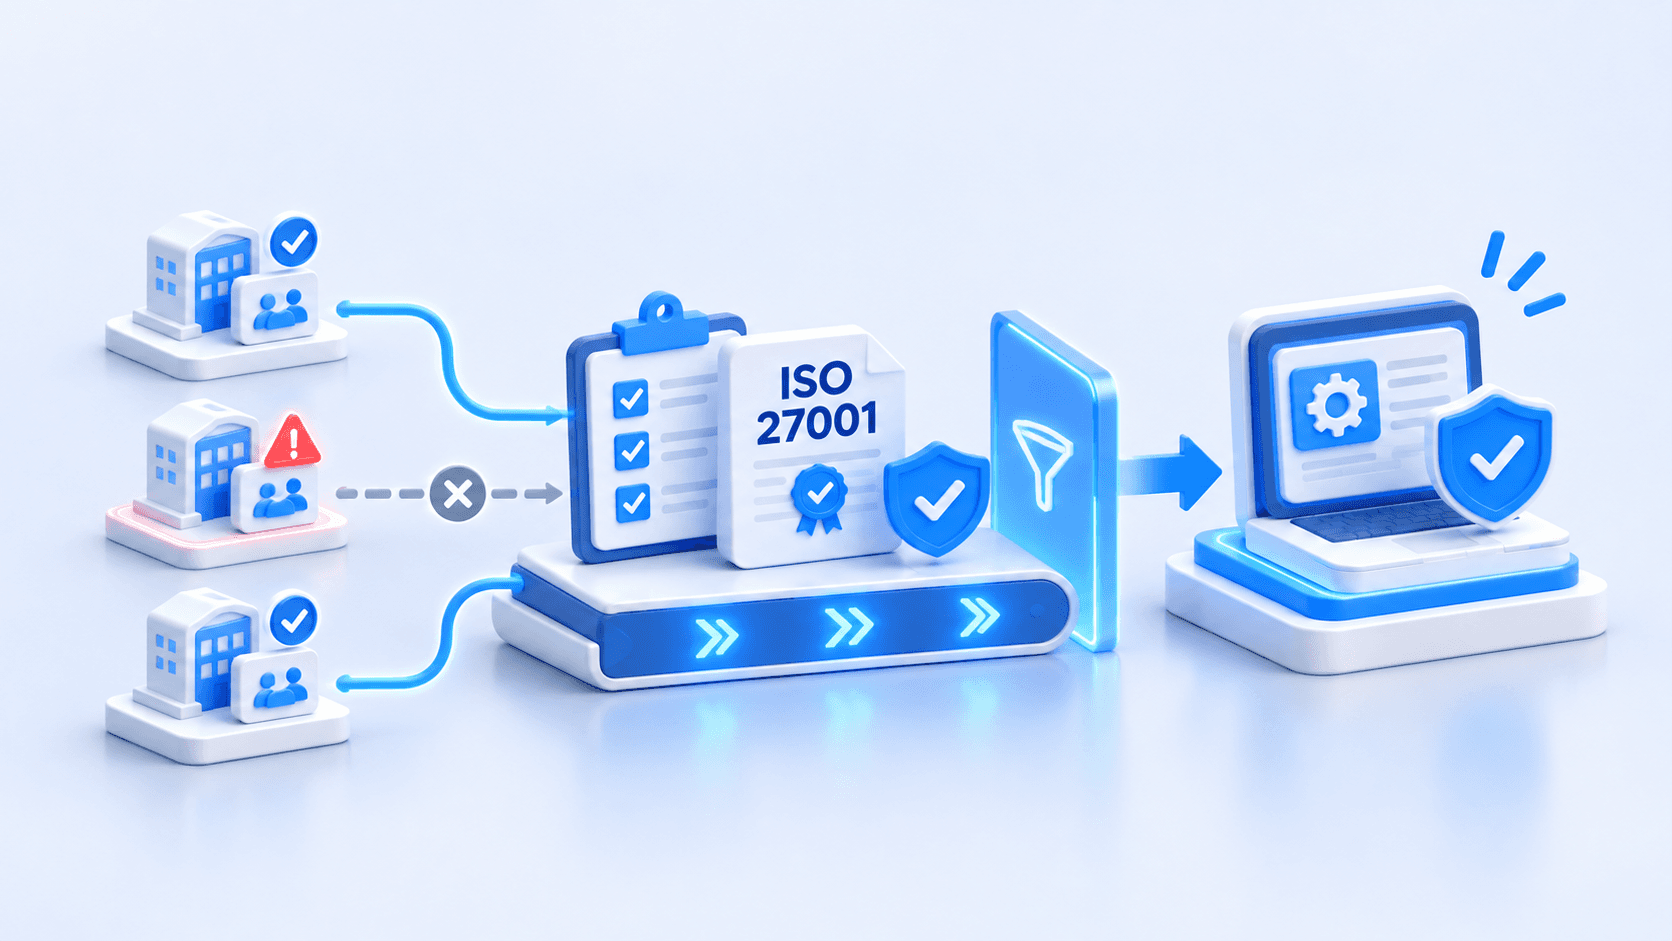
La evaluación no termina al firmar. Un cuestionario sirve para detectar brechas, pero debe contrastarse con políticas, registros de pruebas, informes y certificados vigentes cuando sean pertinentes. Si el proveedor presenta un certificado ISO 27001, hay que revisar titular, fechas, entidad certificadora y alcance: una certificación sobre la oficina corporativa no acredita automáticamente el servicio, centro de datos o proceso contratado. Además, la organización debe conservar las decisiones sobre hallazgos no resueltos y compensaciones aceptadas.
Aceros Arequipa: un ejemplo industrial de exigencias verificables
La siderúrgica peruana Corporación Aceros Arequipa publica requisitos de seguridad para terceros y proveedores. Su documento oficial abarca contratistas, consultores y prestadores con interacción autorizada con recursos tecnológicos; establece que las medidas sean proporcionales a la criticidad, el acceso y el impacto.
Entre las prácticas descritas figuran autorización previa para acceso remoto, identidades individuales rastreables, mínimo privilegio, autenticación multifactor, accesos limitados en el tiempo y revisión de condiciones de los dispositivos según el riesgo. También contempla reporte y colaboración ante incidentes, monitoreo de conexiones de terceros, restricciones temporales cuando sea necesario y revisión de accesos cuando cambian las necesidades. Hay una distinción valiosa: aprobar una relación comercial no equivale a autorizar acceso técnico. Se presenta como referencia pública de una empresa industrial, sin implicar relación comercial ni respaldo a Certenza.
En sistemas industriales, separar la aprobación comercial del acceso técnico resulta especialmente importante para integradores y equipos de mantenimiento que se conectan remotamente a entornos OT. La serie ISA/IEC 62443, en particular su parte 2-4 sobre requisitos para proveedores de servicios de sistemas de automatización y control industrial, ofrece un complemento útil para delimitar responsabilidades, acceso y prácticas de mantenimiento.
Qué hacer cuando el proveedor crítico deja de responder
La continuidad comienza antes del incidente. Cada proceso relevante necesita un tiempo máximo tolerable de interrupción y un mecanismo alternativo realista: operación manual controlada, cola de transacciones para registrar después, traslado a otro sistema o suspensión priorizada de funciones no esenciales. Los procedimientos alternativos deben considerar errores, seguridad de las personas y reconciliación de datos al volver al servicio habitual.
El cliente debería saber qué datos propios puede recuperar sin depender exclusivamente del proveedor, con respaldos bajo su control o mecanismos de exportación probados cuando corresponda. Una copia sin restauración ensayada ni permisos para utilizarla no resuelve una emergencia. También debe establecer quién declara la contingencia, cómo se coordina con el proveedor, qué se comunica a autoridades, clientes o ciudadanos y quién registra decisiones, tiempos, impactos y evidencias.
El episodio PGM muestra la importancia de planificar el servicio municipal desde la perspectiva del organismo usuario, aun cuando la plataforma sea externa. No demuestra por sí solo que una entidad o el proveedor carecieran de controles específicos. Para otro ejemplo del sector energético, puede consultarse el análisis de Certenza sobre el incidente de Oldelval y la infraestructura crítica.
Regulación de proveedores y ciberseguridad en Latinoamérica
La exigencia contractual cambia según jurisdicción, actividad y tipo de entidad. Las siguientes referencias son orientativas y no constituyen asesoramiento legal:
- Argentina: la Decisión Administrativa 641/2021 establece requisitos mínimos de seguridad para organismos determinados del sector público nacional y extiende su aplicación a sus proveedores en lo relacionado con las tareas contratadas y según condiciones normativas o contractuales. No debe extrapolarse automáticamente a todos los municipios.
- Chile: la Ley 21.663 crea un marco de ciberseguridad para servicios esenciales y obligaciones reforzadas para operadores de importancia vital calificados conforme al régimen aplicable. La clasificación concreta importa más que la denominación genérica del sector.
- Brasil: la Resolución Normativa ANEEL 964/2021 establece directrices mínimas de políticas de seguridad cibernética para agentes alcanzados del sector eléctrico; la gestión de dependencias debe alinearse con esas obligaciones sectoriales.
- Perú: la Resolución 003-2023-PCM/SGTD obliga a entidades públicas dentro de su ámbito a utilizar la NTP-ISO/IEC 27001 vigente para implementar y mantener su SGSI. Permite la certificación, pero no la impone como condición general.
La contratación debe identificar qué norma aplica a cada organismo o instalación, cómo se trasladan obligaciones pertinentes al proveedor y qué evidencia será suficiente para supervisar el acuerdo.
Ejemplo práctico
Una compañía minera ficticia contrata un servicio de mantenimiento remoto para un sistema de control, una plataforma de nómina en la nube y un proveedor de insumos fácilmente sustituible. Compras registra los contratos; operaciones identifica dependencia, tolerancia a la caída y alternativas; seguridad documenta datos, privilegios y conexiones. El integrador OT resulta crítico aunque procese pocos datos personales: puede acceder a planta y no se reemplaza rápidamente. La nómina queda en nivel alto por sensibilidad e impacto; los insumos se clasifican como bajos, si su sustitución está realmente disponible.
La minera exige al integrador identidades individuales, accesos aprobados por ventana de mantenimiento, evidencia técnica pertinente, notificación de incidentes y un procedimiento probado para revocar conectividad. Para nómina solicita verificación del alcance de controles, exportación de datos y un plan alternativo de pagos. Para los insumos mantiene un control básico. Los responsables aprueban y fechan las evaluaciones, registran excepciones y programan su revisión tras cambios de alcance. Ejemplo ficticio con fines ilustrativos.
Errores frecuentes
- Pedir el mismo cuestionario a todos. Desgasta a compras y no distingue el riesgo de detener una planta del de un servicio fácilmente sustituible.
- Aceptar un certificado sin revisar su alcance. El documento puede ser auténtico y, aun así, no cubrir el servicio que recibe la organización.
- Confundir homologación comercial con permiso de acceso. Un contrato firmado no justifica credenciales permanentes ni privilegios amplios.
- Suponer que los respaldos del proveedor bastan. Sin acceso, exportación y restauración probada, el cliente puede quedar inmovilizado.
- Archivar la evaluación y no revisarla. Un cambio de subcontratista, infraestructura o conectividad puede alterar la criticidad inicial.
- No documentar quién aceptó el riesgo. La ausencia de responsables, fechas y evidencias dificulta responder auditorías y revisiones de seguridad de clientes enterprise.
Cómo ayuda Certenza a demostrar la gestión del riesgo de terceros
Certenza permite organizar responsables por control, usar flujos de evaluación de riesgos y conservar evidencia trazable y actualizada dentro de un programa de compliance. Sus paneles de monitoreo continuo facilitan revisar el estado de los controles; el Trust Center ayuda a presentar evidencia de confianza ante quienes evalúan a la organización. Las funciones de Certenza pueden sostener un proceso de gobierno de proveedores diseñado por los equipos responsables, pero no significan que Certenza evalúe o monitoree automáticamente a cada tercero.
El objetivo no es prometer que un incidente no ocurrirá: es poder explicar qué proveedores importan, qué exigencias se aplicaron, qué dependencias se ensayaron y qué decisiones se tomaron. Si tu organización necesita ordenar esa evidencia, agendá una demo de Certenza para conocer cómo acompañar el programa.
Fuentes
- Corporación Aceros Arequipa: requisitos de seguridad de la información para terceros y proveedores (PDF).
- ISO: ISO/IEC 27001, sistemas de gestión de seguridad de la información.
- Argentina: Decisión Administrativa 641/2021, Boletín Oficial.
- Chile: Ley 21.663, Biblioteca del Congreso Nacional.
- Brasil: ANEEL, Resolución Normativa 964/2021 (PDF).
- Perú: Resolución 003-2023-PCM/SGTD, El Peruano.
- La Capital: hackeo al proveedor de servicios informáticos de Roldán.
- La Opinión Austral: ciberataque a PGM.
- La Vanguardia Noticias: ciberataque a municipios.