Trust Center: qué es y qué conviene mostrar a tus clientes
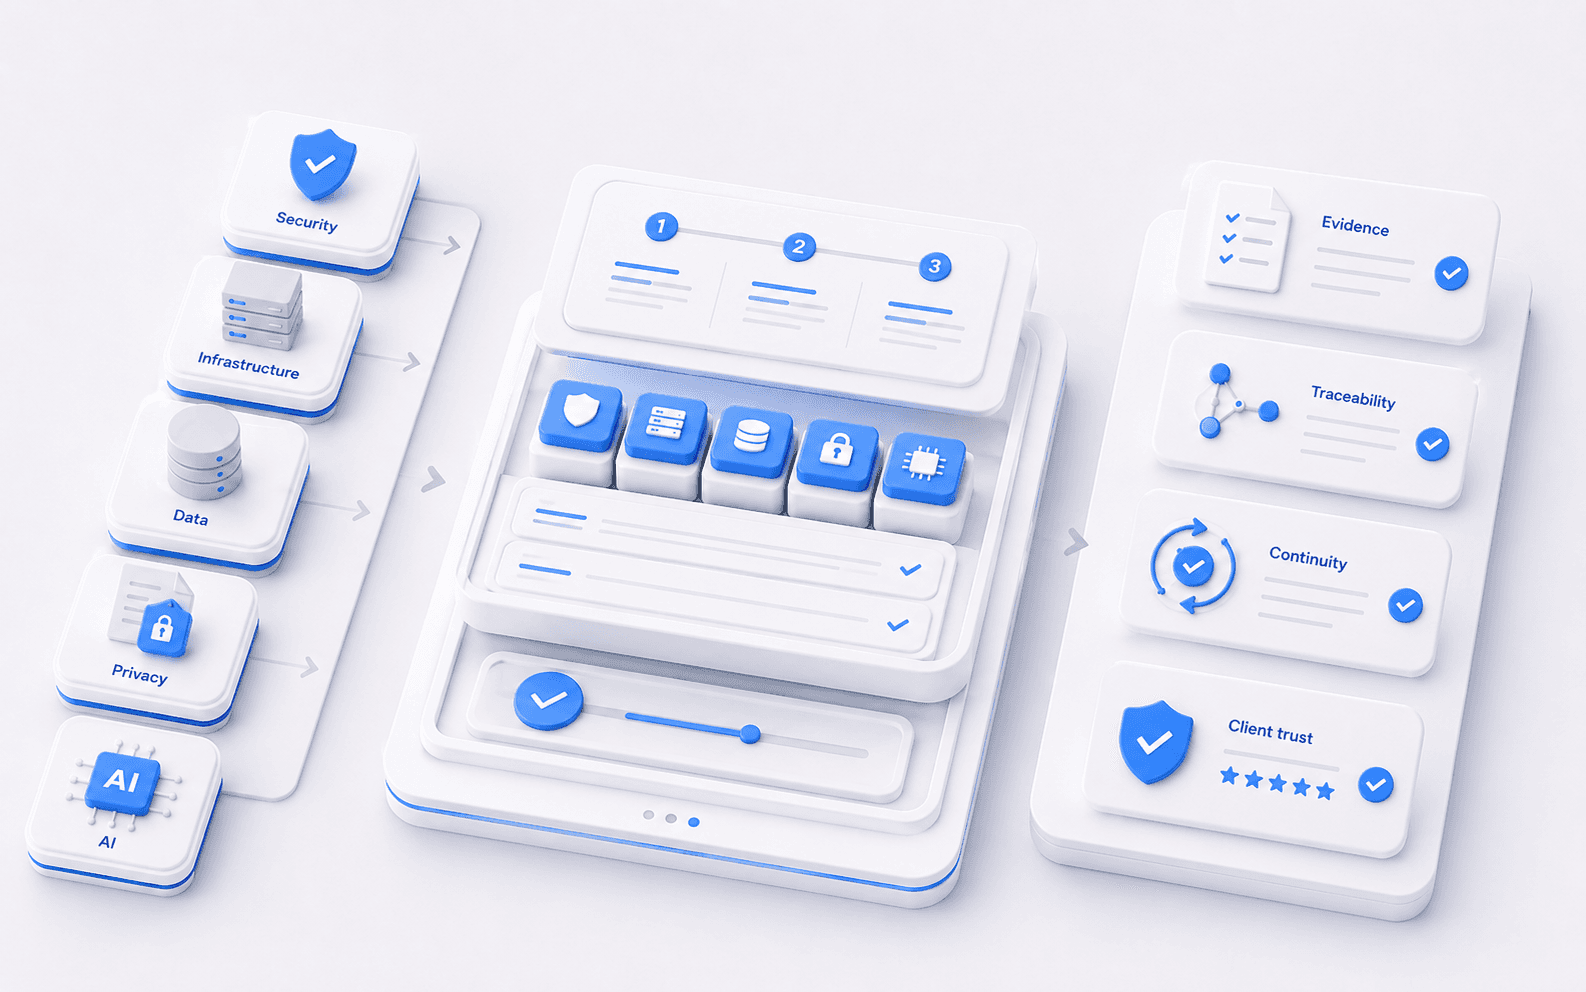
Un Trust Center es un portal donde una empresa presenta información de seguridad, privacidad y cumplimiento a clientes y auditores. La clave está en separar datos públicos de documentos restringidos, mantenerlos actualizados y evitar revelar información útil para un atacante.
Revisado por Martín Fonzo, Co-founder y CISO de Certenza, especialista en ciberseguridad y cumplimiento normativo.
Resumen rápido
Un Trust Center es un portal para comunicar cómo una empresa protege información y gestiona sus obligaciones de seguridad, privacidad y cumplimiento. Combina declaraciones públicas con documentos que solo se entregan a destinatarios autorizados. Su valor depende de la exactitud, la actualidad y los permisos de acceso, no de la cantidad de archivos publicados.
- Función: ofrecer una fuente reconocible de información para clientes, prospectos y auditores.
- Contenido público: compromisos generales, certificaciones vigentes, subencargados y canales de contacto.
- Contenido restringido: informes SOC 2, políticas completas y evidencias sensibles, según el destinatario.
- Información excluida: credenciales, detalles explotables de vulnerabilidades y configuraciones internas.
- Gestión permanente: un responsable, fechas de revisión y control de quién recibe cada documento.
¿Qué es un Trust Center?
Un Trust Center, o centro de confianza, es un portal donde una organización reúne información verificable sobre seguridad, privacidad y cumplimiento para clientes, prospectos y auditores. Presenta una parte de manera pública y permite compartir documentación más sensible mediante accesos autorizados. No equivale a una certificación ni reemplaza una revisión de seguridad.
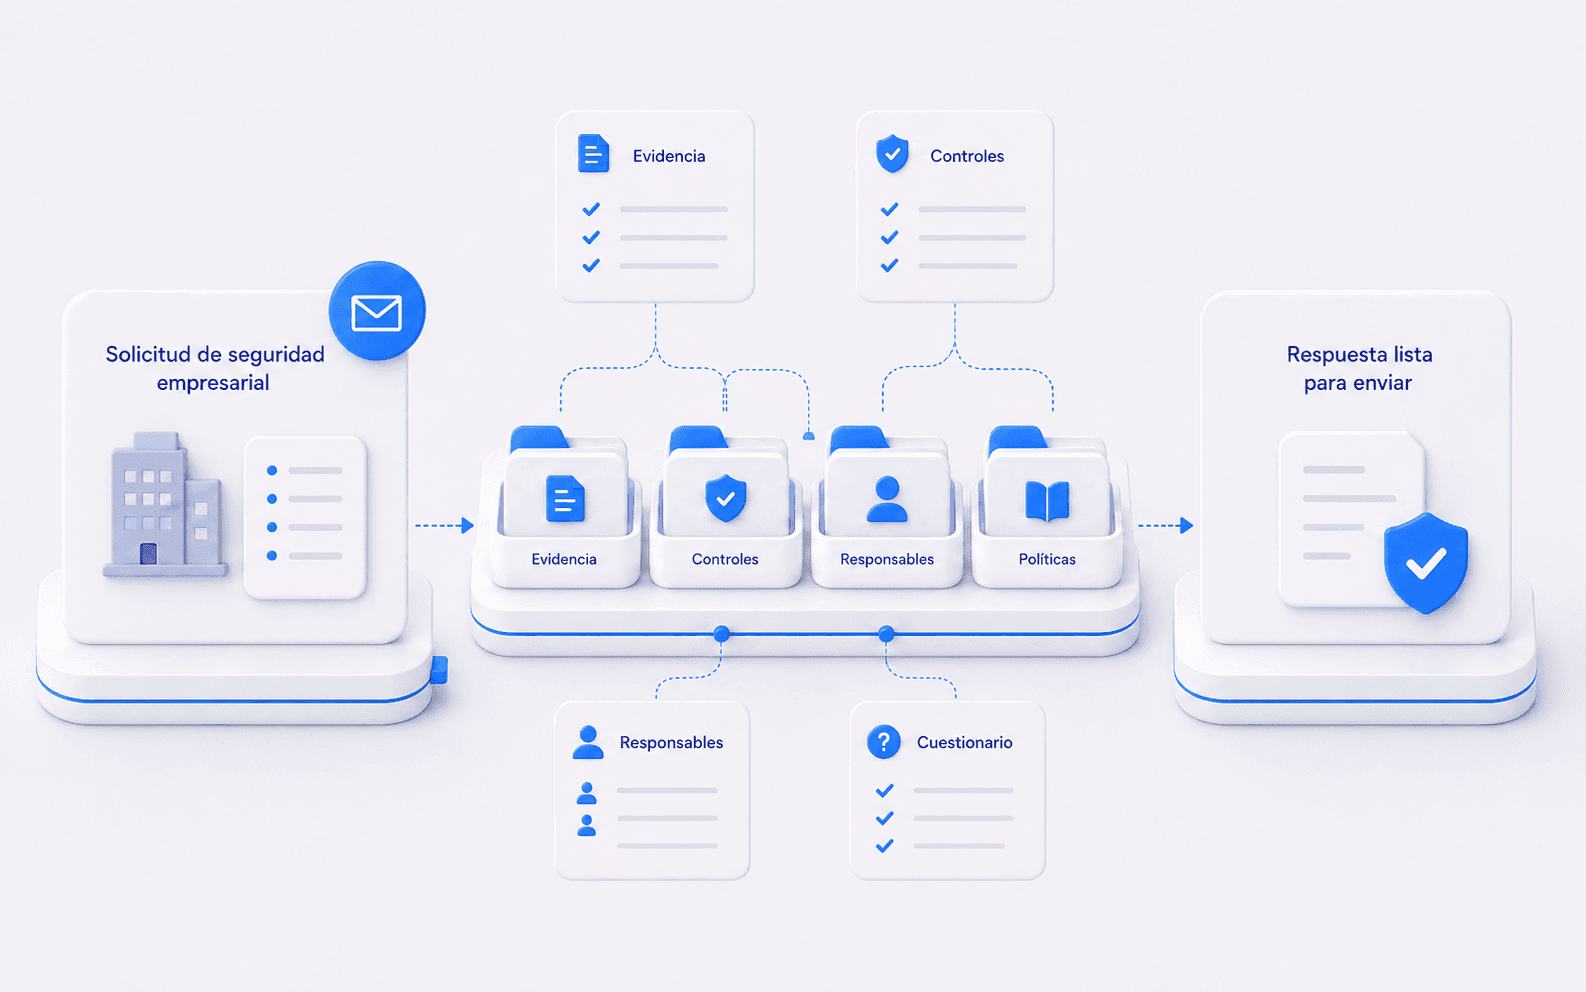
Una página convencional de «Seguridad» suele comunicar compromisos generales y permanecer relativamente estática. Un Trust Center agrega documentos con versiones, fechas, estados y reglas de acceso. En cambio, un cuestionario de seguridad es un pedido particular de un cliente: pregunta por controles y evidencias que pueden reutilizarse desde el portal, pero igualmente requieren una respuesta adecuada al alcance solicitado.
La separación es importante cuando el equipo comercial necesita demostrar prácticas de seguridad sin enviar carpetas indiscriminadamente. El Trust Center no debería convertirse en una biblioteca pública de documentos internos. Debe funcionar como una puerta de entrada controlada a información que la empresa puede sostener con evidencia.
¿Para qué sirve?
Un Trust Center sirve para responder preguntas repetidas sobre seguridad desde una fuente administrada por la empresa. Puede facilitar evaluaciones de proveedores, solicitudes comerciales y auditorías al mostrar compromisos vigentes y permitir entregar documentación autorizada. No garantiza que el cliente apruebe su evaluación ni elimina los cuestionarios específicos que deba completar.
Para ventas, disponer de un enlace consistente reduce la necesidad de identificar en cada oportunidad dónde está una política o quién puede compartirla. Para seguridad, evita circular versiones contradictorias de un mismo documento. Para compliance, permite revisar qué información se publicó, cuándo se actualizó y a quién se le otorgó acceso.
El beneficio no se mide solamente por pedidos atendidos: importa que las afirmaciones sean demostrables. Si el portal declara que las cuentas privilegiadas se revisan periódicamente, el equipo debería conservar registros internos que respalden esa afirmación. La guía para responder revisiones de seguridad enterprise profundiza en los cuestionarios; aquí el foco es cómo organizar el portal que soporta esas respuestas.
Qué conviene mostrar en público
La zona pública de un Trust Center debería responder qué compromisos asumió la empresa, cómo se informa sobre cambios relevantes y dónde solicitar información adicional. Conviene publicar resúmenes claros, verificables y vigentes, sin exponer controles técnicos innecesarios. La información de terceros y ubicaciones debe describirse con la precisión compatible con los contratos y la seguridad.
| Información pública | Qué conviene indicar |
|---|---|
| Certificaciones y normas | Norma, alcance, entidad emisora, fechas y vigencia verificable; nunca declarar como obtenida una certificación en curso. |
| Seguridad y privacidad | Resumen de políticas, responsabilidades, tratamiento general de incidentes y compromisos de protección. |
| Subencargados | Proveedores relevantes, función, categorías de tratamiento y mecanismo de aviso de cambios, según corresponda. |
| Ubicación de datos | Regiones o países de alojamiento y categorías de transferencias, sin revelar infraestructura sensible. |
| Contacto de seguridad | Canal de divulgación responsable y referencia al archivo security.txt. |
| Disponibilidad | Enlace a página de estado del servicio, cuando exista, con incidentes y mantenimiento comunicables. |
| Inteligencia artificial | Descripción acotada de usos relevantes, clases de datos implicados y enfoque de gobierno, cuando corresponda. |
Subencargados: el artículo 28.2 del Reglamento (UE) 2016/679 exige autorización escrita previa, específica o general, del responsable para que un encargado recurra a otros encargados; en el segundo caso también exige informar cambios previstos para permitir objeciones. Publicar una lista ayuda a la transparencia, pero por sí solo no sustituye esa autorización ni las obligaciones contractuales. Fuente: RGPD, artículo 28, consultado el 3 de noviembre de 2026.
Contacto de vulnerabilidades: el RFC 9116 define el formato security.txt, que se ubica normalmente en /.well-known/security.txt e incluye campos obligatorios como Contact y Expires. Un enlace visible desde el Trust Center facilita que investigadores encuentren el canal correcto. Fuente: RFC Editor, consultado el 3 de noviembre de 2026.
Si la empresa usa IA en productos o procesos sensibles, conviene explicar la gobernanza de forma proporcional, sin divulgar modelos, instrucciones internas ni información confidencial. La guía de ISO 42001 ofrece contexto sobre gestión de IA; el alcance público debe ajustarse a lo realmente implementado.
Qué compartir solo con acceso controlado
La documentación de acceso restringido puede ser decisiva para una revisión de seguridad, pero no debería quedar disponible para cualquier visitante. El Trust Center debe permitir entregar material adecuado a cada contraparte, idealmente después de validar su identidad, propósito y compromisos de confidencialidad. La autorización debe poder revisarse o revocarse.
- Informe SOC 2: suele contener detalles de controles, pruebas y resultados que justifican distribución restringida; normalmente se comparte con las partes autorizadas, frecuentemente bajo NDA. SOC 3, en cambio, está diseñado para uso general y puede difundirse públicamente. Fuente: AICPA, SOC 3, consultada el 3 de noviembre de 2026.
- Certificado ISO 27001 y Declaración de Aplicabilidad: el certificado puede ser público si se valida alcance y vigencia; la Declaración de Aplicabilidad contiene decisiones de controles que conviene compartir selectivamente cuando corresponda.
- Pruebas de penetración: ofrecer un resumen ejecutivo aprobado, indicando alcance, período y tratamiento general de hallazgos, sin facilitar datos explotables.
- Políticas completas: restringir el acceso cuando contengan instrucciones operativas, información sobre sistemas o responsabilidades sensibles.
- Cuestionarios estándar respondidos: reutilizar versiones revisadas del CAIQ de Cloud Security Alliance y el SIG de Shared Assessments, cuidando la confidencialidad del destinatario.
La Cloud Security Alliance publicó CAIQ v4.1 para documentar prácticas de seguridad de servicios de nube. Shared Assessments mantiene SIG como metodología de cuestionarios para riesgos de terceros. Ambos ayudan a estructurar respuestas, pero deben reflejar la situación real de la organización. Fuentes oficiales consultadas el 3 de noviembre de 2026.
Compartir bajo acceso controlado no significa que todos los documentos deban entregarse completos. Frente a una solicitud, el responsable puede optar por un extracto, un resumen aprobado o una revisión supervisada. También debería comprobar condiciones de distribución impuestas por el emisor del informe o por contratos con terceros.
Qué nunca publicar
Un Trust Center no debe revelar información que ayude a comprometer los sistemas o exponga datos de clientes, empleados y proveedores. Publicar evidencia indiscriminadamente puede aumentar el riesgo operativo. Antes de subir un documento, evaluá si su contenido permite descubrir puntos de entrada, reproducir fallas o eludir controles de protección.
- Informes completos de pentesting con vulnerabilidades abiertas: pueden incluir rutas concretas de explotación o información sobre sistemas afectados.
- Diagramas de red detallados: revelan segmentación, componentes y relaciones internas que un atacante podría aprovechar.
- Configuraciones internas y registros sin anonimizar: pueden mostrar políticas técnicas, identificadores o información sensible.
- Contraseñas, tokens, claves o secretos: jamás deben publicarse, incluso dentro de capturas de evidencia.
- Detalles operativos de incidentes en curso: pueden comprometer investigaciones, respuesta y recuperación.
La clasificación debe contemplar también datos personales, secretos empresariales e información de clientes. No alcanza con agregar una advertencia de confidencialidad al archivo: es necesario minimizar el contenido, aplicar permisos y revisar las condiciones de acceso antes de distribuirlo.
¿Querés compartir tu información de seguridad sin mandar archivos sueltos? Mirá cómo funciona el Trust Center en una demo de Certenza.
Cómo mantenerlo actualizado
Un Trust Center confiable necesita un proceso de mantenimiento, no únicamente una publicación inicial. Cada documento debe tener un responsable, una fecha de revisión visible y condiciones para su actualización. También conviene registrar el acceso al material restringido y retirar las versiones obsoletas cuando cambien certificaciones, proveedores o controles.
Asigná a seguridad o compliance la coordinación editorial, pero mantené propietarios técnicos para los documentos: infraestructura valida su arquitectura resumida, privacidad revisa subencargados y legales controla confidencialidad y contratos. Un calendario sirve para revisiones ordinarias; además, ciertos eventos deben provocar actualizaciones inmediatas, como la expiración de un certificado, un cambio material en el servicio o la finalización de una auditoría.
Los permisos merecen revisión periódica. Registrá quién solicitó información, quién la aprobó, qué versión recibió y cuándo caducó su acceso, siempre de forma proporcional y conforme a las reglas aplicables de protección de datos. El archivo security.txt también necesita mantenimiento: el RFC 9116 exige incluir fecha Expires y advierte sobre los riesgos de información obsoleta. Fuente: RFC 9116, consultado el 3 de noviembre de 2026.
Cómo arrancar si todavía no tenés certificaciones
No necesitás una certificación para crear un Trust Center útil. Podés comenzar describiendo controles existentes, políticas aprobadas, mecanismos de contacto, subencargados relevantes y prácticas de privacidad. La regla esencial es distinguir los compromisos implementados de los objetivos futuros, sin presentar una auditoría pendiente como un resultado ya obtenido.
Un primer alcance razonable incluye una página de información general, un resumen de controles de acceso y protección de datos, un canal para solicitudes de documentación y un registro interno de evidencias. Si la empresa está preparando ISO 27001, puede decir que trabaja en implementar un sistema de gestión, sin utilizar un sello de certificación que todavía no posee. Consultá qué significa obtener la certificación ISO 27001.
Para SOC 2, es más exacto hablar de preparación de controles o de una auditoría planificada que afirmar «certificación SOC 2»: el resultado es un informe de atestación de una firma independiente. Fuente: AICPA, informes SOC, consultada el 3 de noviembre de 2026. Lo importante es que el portal pueda evolucionar sin tener que corregir afirmaciones exageradas.
Ejemplo práctico
Una empresa latinoamericana de software está negociando con un banco y recibe solicitudes sobre privacidad, continuidad y seguridad. El equipo decide organizar un Trust Center con materiales de distintos niveles de acceso. Primero publica información general verificable; luego prepara documentos restringidos; finalmente establece un circuito de autorización para solicitudes nuevas.
La empresa publica un resumen de seguridad, la ubicación general de los datos, sus subencargados y un contacto responsable. Ante el pedido del banco, habilita una versión aprobada del resumen de pruebas de penetración y políticas relevantes, sin divulgar vulnerabilidades abiertas ni configuraciones internas. El responsable comercial utiliza el portal como referencia y seguridad conserva el registro de lo compartido. Ejemplo ficticio con fines ilustrativos.
Errores comunes
Los problemas más frecuentes de un Trust Center se relacionan con afirmaciones difíciles de demostrar y accesos mal administrados. Una presentación prolija no compensa documentos vencidos, políticas desconectadas de la operación o informes confidenciales expuestos. La revisión editorial y la revisión de seguridad deben ser partes del mismo proceso.
- Mantener documentos vencidos: un certificado expirado o una política antigua deterioran la confianza y generan aclaraciones posteriores.
- Anunciar certificaciones en proceso como vigentes: diferenciá explícitamente preparación, auditoría programada y certificación obtenida.
- Publicar un SOC 2 completo sin controles de acceso: respetá las restricciones de distribución del informe y evaluá NDA y permisos.
- No asignar un responsable: si nadie administra fechas y solicitudes, el portal se desactualiza aunque el contenido inicial sea correcto.
- Copiar descripciones genéricas: afirmá únicamente controles realmente implementados y respaldados por registros actuales.
Qué piden los clientes en Latinoamérica
En procesos de homologación de proveedores, los compradores de sectores regulados o críticos pueden pedir políticas, evidencias de acceso, continuidad, protección de datos y auditorías. Los requisitos exactos cambian según el contrato, la industria y la jurisdicción. Un Trust Center permite reunir información reutilizable sin asumir que todos los bancos, mineras o empresas públicas exigen lo mismo.
Un proveedor tecnológico que atiende clientes de Estados Unidos o Europa puede recibir pedidos de SOC 2, ISO 27001 y condiciones de tratamiento de datos junto con cuestionarios propios. La solución para empresas enterprise contextualiza el trabajo de trazabilidad. Si participan partners de seguridad o infraestructura, estos pueden aportar validación técnica mientras la organización conserva la documentación común; el artículo sobre proyectos técnicos y confianza demostrable profundiza en esa colaboración.
Para operaciones sometidas al RGPD, el artículo 28 exige condiciones específicas al recurrir a subencargados; publicar nombres en el portal no reemplaza autorizaciones ni contratos. El Reglamento (UE) 2016/679 es una referencia primaria para esos casos. Su aplicación debe determinarse según los hechos concretos. Esta información es orientativa y no constituye asesoramiento legal. Fuente consultada el 3 de noviembre de 2026.
Cómo lo resuelve Certenza
Certenza integra el Trust Center con el trabajo cotidiano de controles, políticas, responsables y evidencias. Así, la información preparada para clientes y auditores puede apoyarse en registros que el equipo ya gestiona en la plataforma. El objetivo es presentar una visión consistente de seguridad y cumplimiento en lugar de reconstruir documentos para cada solicitud.
- Un punto de consulta compartido: el Trust Center reúne información de seguridad y cumplimiento destinada a clientes y auditores.
- Controles respaldados por evidencia: facilita presentar estados y documentación vinculados con el trabajo existente en la plataforma.
- Revisión externa más ordenada: permite habilitar al auditor el acceso a la información pertinente desde el mismo entorno.
- Fuentes conectadas: la recolección automática desde integraciones como AWS, Google Workspace, Microsoft Entra ID, GitHub y Jira contribuye a mantener evidencias actualizadas.
- Monitoreo continuo: los paneles permiten seguir el estado de los controles y detectar información que requiera revisión.
- Políticas con validación humana: la IA ayuda a producir borradores y el equipo revisa y aprueba cada política antes de utilizarla.
- Responsables definidos: la asignación por control facilita saber quién debe comprobar y actualizar la evidencia.
- Marcos relacionados: permite trabajar sobre controles comunes para ISO 27001, SOC 2, PCI DSS, ISO 27701, ISO 42001 y GDPR, entre otros.
Fuentes
Fecha de consulta: 3 de noviembre de 2026. Los documentos oficiales siguientes respaldan las afirmaciones normativas y técnicas. Las prácticas recomendadas de clasificación de información son criterios operativos que cada empresa debe ajustar a sus riesgos y contratos.
- Unión Europea — Reglamento (UE) 2016/679, artículo 28: autorización de subencargados y obligaciones contractuales.
- RFC Editor — RFC 9116: formato, ubicación y mantenimiento de
security.txt. - AICPA — SOC Suite of Services y SOC 3, informe para uso general: alcance de los informes.
- Cloud Security Alliance — CAIQ v4.1: cuestionario de controles de proveedores cloud.
- Shared Assessments — SIG: cuestionarios estandarizados de riesgos de terceros.
- Certenza — Cómo responder revisiones de seguridad de clientes enterprise: contexto sobre pedidos comerciales de evidencia.