¿Qué software necesito para gestionar varias normas ISO a la vez?
No hace falta contratar un software por cada norma ISO. La Estructura Armonizada permite gestionar una sola vez procesos comunes y conservar requisitos particulares. La decisión depende de la profundidad funcional, las integraciones, la trazabilidad y la evidencia que necesita demostrar cada empresa.
Revisado por Martín Fonzo, Co-founder y CISO de Certenza, especialista en ciberseguridad y cumplimiento normativo.
Resumen rápido
No necesitás un programa diferente para cada norma ISO. Los estándares de sistemas de gestión comparten una estructura que permite administrar procesos comunes y conservar requisitos propios. Para elegir un software, verificá que pueda reutilizar controles y evidencias sin confundir los alcances ni presentar una relación entre requisitos como prueba automática de cumplimiento.
- Una base común: políticas, roles, documentos, auditorías internas y mejoras pueden administrarse de manera integrada.
- Diferencias imprescindibles: calidad, ambiente, seguridad laboral, información e IA necesitan evaluaciones propias.
- Tres alternativas: planillas, sistemas especializados o una plataforma multinorma, con costos de coordinación diferentes.
- Evidencia verificable: importa más el historial, la vigencia y el responsable que la cantidad de casillas marcadas.
- Auditorías integradas: son posibles cuando corresponde, pero cada norma conserva sus criterios de evaluación.
¿Hace falta un software distinto para cada norma ISO?
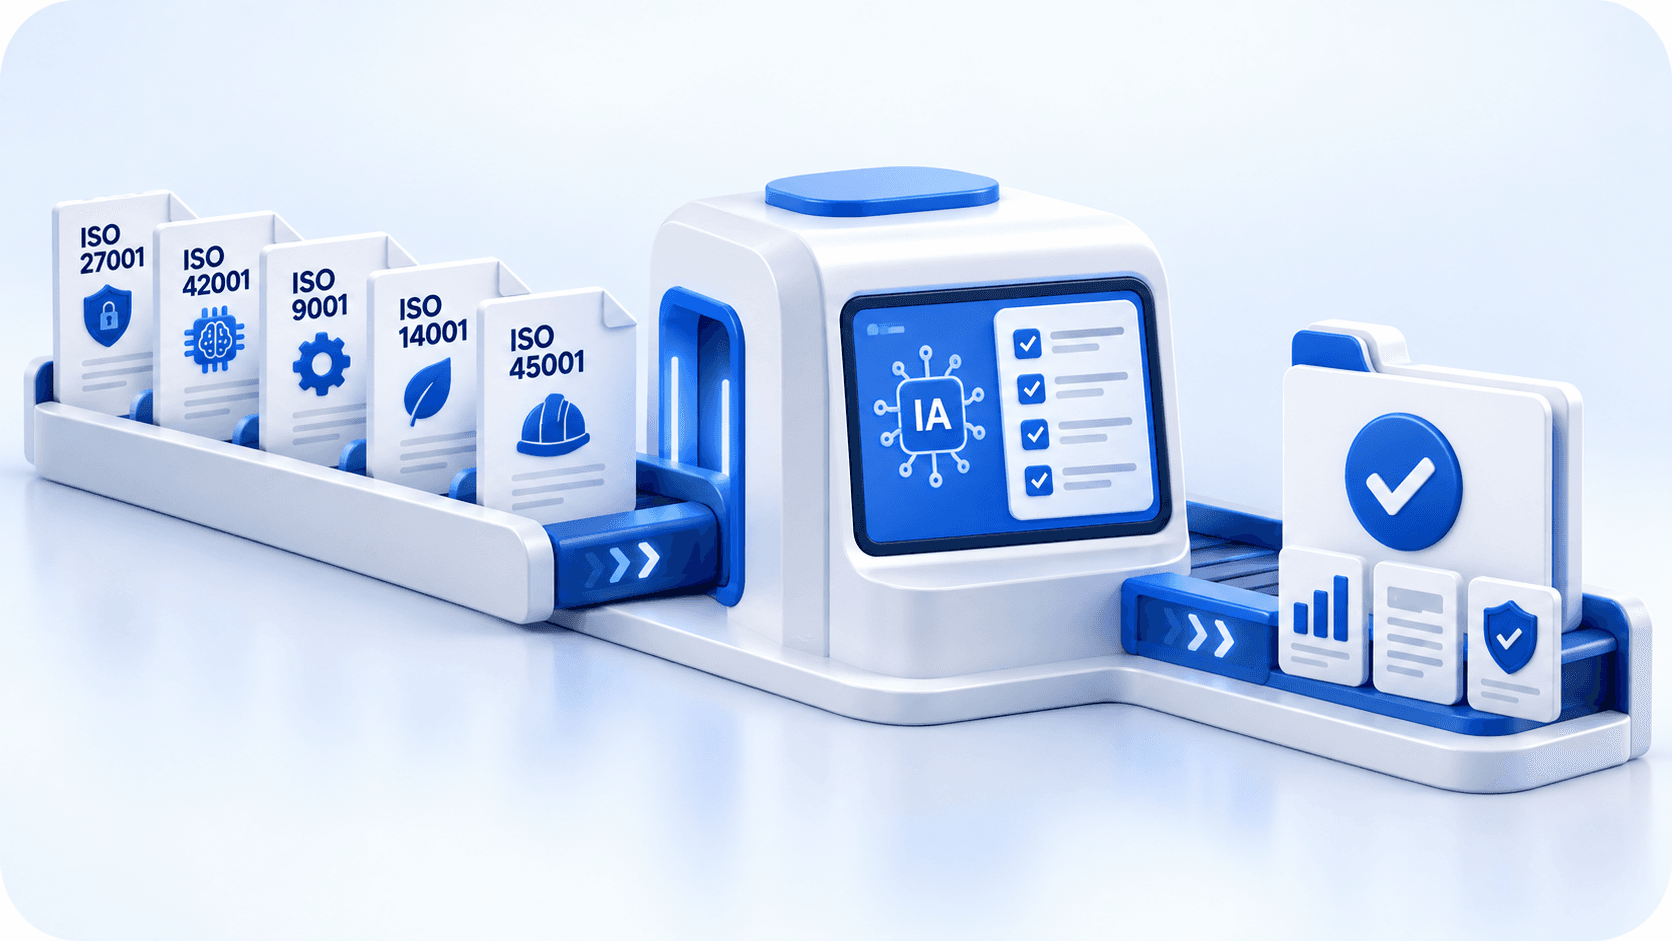
No. Las normas ISO de sistemas de gestión utilizan una Estructura Armonizada que facilita integrar su administración. La decisión de contratar una herramienta por disciplina es operativa, no una exigencia de ISO. Una solución multinorma debería gestionar lo compartido una sola vez y mantener identificados los requisitos particulares.
La Estructura Armonizada, antes asociada habitualmente con el nombre Anexo SL, establece capítulos compatibles. Las cláusulas 4 a 10 abarcan contexto, liderazgo, planificación, apoyo, operación, evaluación del desempeño y mejora. Es una coincidencia de arquitectura, no una autorización para declarar equivalentes procedimientos o evidencias diferentes. Fuente: Directivas ISO/IEC, Anexo SL, consulta del 3 de noviembre de 2026.
Por ejemplo, una organización puede tener una metodología corporativa de riesgos, pero necesita criterios técnicos distintos para evaluar aspectos ambientales, peligros de seguridad laboral e incidentes de información. Una demostración del software debería mostrar ambas capacidades: proceso compartido y evaluación diferenciada.
Qué comparten ISO 9001, 14001, 45001, 27001 y 42001
Los cinco estándares permiten coordinar actividades de gestión, como asignar responsables, controlar documentos, revisar resultados y corregir desviaciones. Una aplicación adecuada muestra esas relaciones sin perder el vínculo con cada requisito. La integración depende de cómo trabaja la organización, no de que un proveedor incluya cinco logotipos en su catálogo.
| Tema común | Cómo organizarlo sin duplicaciones |
|---|---|
| Alcance y contexto | Un registro organizacional, con el alcance específico de cada sistema. |
| Partes interesadas | Identificación central y expectativas diferenciadas. |
| Política | Compromisos corporativos con anexos o políticas particulares. |
| Roles | Responsables comunes y especialistas por disciplina. |
| Riesgos y oportunidades | Método de seguimiento compartido y evaluaciones distintas. |
| Objetivos | Tablero común con métricas y metas por ámbito. |
| Competencia y concientización | Formación documentada según responsabilidades y riesgos. |
| Información documentada | Versiones, accesos, aprobaciones y vigencia. |
| Auditoría interna | Programa coordinado con criterios y hallazgos identificables. |
| Revisión por la dirección | Agenda conjunta con decisiones y resultados específicos. |
| No conformidades y acciones correctivas | Registro unificado de causas, responsables y verificación de eficacia. |
| Mejora continua | Seguimiento transversal de iniciativas y resultados. |
Atención a las ediciones: al 3 de noviembre de 2026, las versiones publicadas son ISO 9001:2026, ISO 14001:2026, ISO 45001:2018, ISO/IEC 27001:2022 e ISO/IEC 42001:2023. ISO 9001:2026 se publicó el 16 de septiembre de 2026 y ISO 14001:2026 el 15 de abril de 2026; ambas reemplazaron las ediciones 2015. La transición de cada certificado debe planificarse según las instrucciones aplicables. Fuentes: ISO 9001, ISO 14001, ISO 45001, ISO/IEC 27001 e ISO/IEC 42001, consultadas el 3 de noviembre de 2026.
Qué es propio de cada norma
La estructura común no elimina la especialización. Cada estándar exige observar procesos, riesgos y evidencias que otros estándares no contemplan del mismo modo. Un software multinorma debe permitir que el responsable técnico mantenga sus instrumentos de evaluación, aunque las autorizaciones, tareas y registros de seguimiento estén centralizados.
- ISO 9001: comprensión de requisitos del cliente y control de productos y servicios. El seguimiento de fallas de calidad no se reemplaza con una política genérica.
- ISO 14001: aspectos e impactos ambientales y obligaciones de cumplimiento aplicables. La herramienta debe preservar criterios ambientales y registros pertinentes.
- ISO 45001: identificación de peligros, riesgos de seguridad y salud, consulta y participación de trabajadores. Los incidentes laborales necesitan tratamiento propio.
- ISO/IEC 27001: gestión de riesgos de información, 93 controles del Anexo A de la edición 2022 y Declaración de Aplicabilidad con justificación de inclusiones y exclusiones.
- ISO/IEC 42001: gestión de sistemas de inteligencia artificial, evaluaciones de impacto pertinentes y controles específicos del Anexo A.
Para una empresa que combina calidad y seguridad, la prueba útil no es pedir «una pantalla ISO 9001 e ISO 27001», sino comprobar cómo un mismo procedimiento documental se relaciona con ambos marcos y cómo se documenta por separado una evaluación de seguridad. Las descripciones anteriores se basan en las páginas oficiales ISO citadas, consultadas el 3 de noviembre de 2026.
¿Y las normas que no son ISO de gestión?
SOC 2, PCI DSS, NIST CSF e ISA/IEC 62443 no siguen la Estructura Armonizada de los sistemas ISO de gestión. Sin embargo, varios temas —accesos, registros, incidentes, proveedores y continuidad— pueden relacionarse con controles existentes. El mapeo sirve para reutilizar evidencia, no para afirmar equivalencia automática entre marcos.
SOC 2 es una atestación emitida por una firma independiente de contadores públicos, no una certificación ISO. PCI DSS contempla validaciones propias, como SAQ o evaluaciones con QSA cuando corresponda. En seguridad industrial, ISA/IEC 62443 incorpora consideraciones específicas sobre sistemas de automatización y control. Fuentes: AICPA, PCI SSC e ISA, consultadas el 3 de noviembre de 2026.
La pregunta al proveedor es si el mapeo registra requisito, evidencia, alcance y diferencia pendiente. Si no muestra esas relaciones, una visualización de cobertura puede ocultar brechas importantes.
Las tres opciones de herramientas
Para elegir software para gestionar normas ISO conviene comparar tres modelos: planillas y carpetas, herramientas especializadas por disciplina y plataformas integradas multinorma. Ninguno es universalmente superior. El criterio decisivo es cuánto trabajo común se repite, qué profundidad técnica se necesita y cómo se demuestra la trazabilidad durante el año.
Planillas y carpetas compartidas
Ventaja: permiten comenzar con recursos existentes y organizar un alcance pequeño. Desventaja: cuando crecen los estándares y los participantes, cuesta identificar la versión válida, seguir aprobaciones y demostrar quién aportó cada evidencia. La comparación con la gestión manual ayuda a identificar esos puntos críticos.
Un software especializado por norma
Ventaja: suele cubrir con mayor detalle procesos específicos, por ejemplo inspecciones de seguridad laboral o controles complejos de calidad. Desventaja: la organización puede terminar manteniendo repositorios, responsables y planes de acción separados, aunque todos respondan a un proceso corporativo común. La integración entre herramientas necesita evaluarse, no suponerse.
Una plataforma integrada multinorma
Ventaja: permite relacionar estándares con controles, documentos y evidencias compartidos, con un seguimiento central. Desventaja: puede no tener todas las funciones técnicas que requiere un laboratorio, una operación ambiental compleja o una investigación especializada de incidentes laborales. En esos casos, combinar una plataforma transversal con herramientas del área puede ser razonable.
¿Gestionás más de una norma? Mirá cómo organizarlas sobre los mismos controles en una demo de Certenza.
Cómo elegir: 6 preguntas para hacerle a cualquier proveedor
Una demostración comercial debería resolver situaciones reales, no limitarse a recorrer menús. Llevá dos normas activas, un documento que ambas utilicen y una evidencia específica de cada una. Pedí que el proveedor muestre qué se comparte, qué queda separado y cómo actuaría un auditor frente a esa información.
- ¿Puedo vincular un mismo control o documento a varias normas? Pedí ver el vínculo y la justificación de su aplicabilidad, sin duplicar archivos.
- ¿Cómo maneja lo propio de cada norma? Comprobá matrices de riesgos, controles específicos, campos y responsables técnicos.
- ¿Recolecta evidencia automáticamente desde mis herramientas? Verificá integraciones concretas, permisos, frecuencia, origen y manejo de fallas.
- ¿Puedo asignar responsables y ver el estado de cada control? Exigí historial de cambios, fechas y seguimiento de decisiones.
- ¿Cómo comparte la evidencia con el auditor? Evaluá permisos, alcance de acceso, vigencia y posibilidad de explicar cada registro.
- ¿Está en español y tiene acompañamiento? Consultá documentación, soporte efectivo y límites de los servicios profesionales incluidos.
Una buena selección incluye una prueba con datos ficticios o anonimizados. El proveedor debería demostrar también sus límites: qué requisitos necesitan análisis humano y qué funciones requieren soluciones complementarias. Un tablero atractivo no compensa un registro incompleto de evidencias.
¿Se puede hacer una sola auditoría para varias normas?
Sí. Los organismos de certificación pueden realizar auditorías integradas de sistemas de gestión, examinando en un mismo proceso dos o más conjuntos de requisitos. La auditoría conjunta no borra las diferencias entre normas ni garantiza una reducción fija de tiempo. Deben verificarse el alcance, la integración real y las reglas del organismo certificador.
El documento IAF MD 11:2023, edición 3 establece criterios para planificar y llevar a cabo auditorías de sistemas integrados. Su edición indicada fue consultada el 3 de noviembre de 2026. Los certificados mantienen referencias y alcances propios, aun cuando se coordine la evaluación. Certenza no certifica: prepara la información y la trazabilidad para que la empresa llegue mejor organizada a una auditoría independiente.
Ejemplo práctico
Una empresa mediana que opera ISO 9001 e ISO/IEC 27001 y quiere incorporar ISO/IEC 42001 puede aprovechar documentación y responsables existentes. Primero identifica los controles compartidos; después registra los requisitos adicionales de IA; por último, prueba si las evidencias disponibles tienen alcance y vigencia suficientes para responder a cada sistema.
- La responsable de compliance identifica una política de control documental aplicable a los tres sistemas y conserva una sola versión aprobada.
- El equipo de seguridad asocia su evaluación de riesgos y sus controles a ISO/IEC 27001, sin confundirlos con los riesgos propios de IA.
- El responsable de IA registra los sistemas usados y las evaluaciones de impacto correspondientes.
- Auditoría interna revisa los requisitos comunes de manera coordinada y trata por separado los hallazgos específicos.
El objetivo no es obtener tres certificados con un documento, sino evitar mantenimiento paralelo de aquello que legítimamente puede compartirse. Ejemplo ficticio con fines ilustrativos.
Errores frecuentes
Los problemas más habituales al integrar normas no provienen de incompatibilidades entre estándares, sino de decisiones de diseño: copiar evidencias sin validar su alcance, homogeneizar evaluaciones que deberían diferenciarse o creer que un software resolverá por sí solo responsabilidades pendientes. Detectarlos antes de comprar evita trasladar procesos confusos a una herramienta nueva.
- Confundir requisito compartido con evidencia suficiente: una política general puede necesitar registros de aplicación distintos.
- Usar un porcentaje global de cumplimiento como diagnóstico: el promedio puede esconder riesgos críticos de una disciplina.
- Comprar por cantidad de estándares declarados: conviene verificar profundidad de cobertura y actualización de versiones.
- Omitir a los responsables técnicos: compliance coordina, pero seguridad, calidad, ambiente y salud laboral aportan criterio especializado.
- No probar la exportación y los permisos: preparar auditorías exige mostrar evidencia verificable sin exponer información innecesaria.
Qué considerar en Latinoamérica
En Latinoamérica, las empresas suelen combinar exigencias de clientes internacionales con obligaciones nacionales de privacidad, ambiente y seguridad laboral. Un sistema integrado ayuda a organizar evidencias comunes, pero no reemplaza el análisis de normativa local. La herramienta elegida debe permitir distinguir estándar voluntario, compromiso contractual y obligación legal aplicable.
Por ejemplo, una empresa que exporta software puede recibir cuestionarios de seguridad de clientes mientras administra obligaciones de datos personales de diversos países. Antes de mapear una ley a un control ISO, debe identificar jurisdicción, actividad, tipo de dato y responsable. Las referencias regulatorias son orientativas y no constituyen asesoramiento legal; para interpretaciones locales conviene recurrir a especialistas y fuentes oficiales actualizadas.
Cómo lo resuelve Certenza
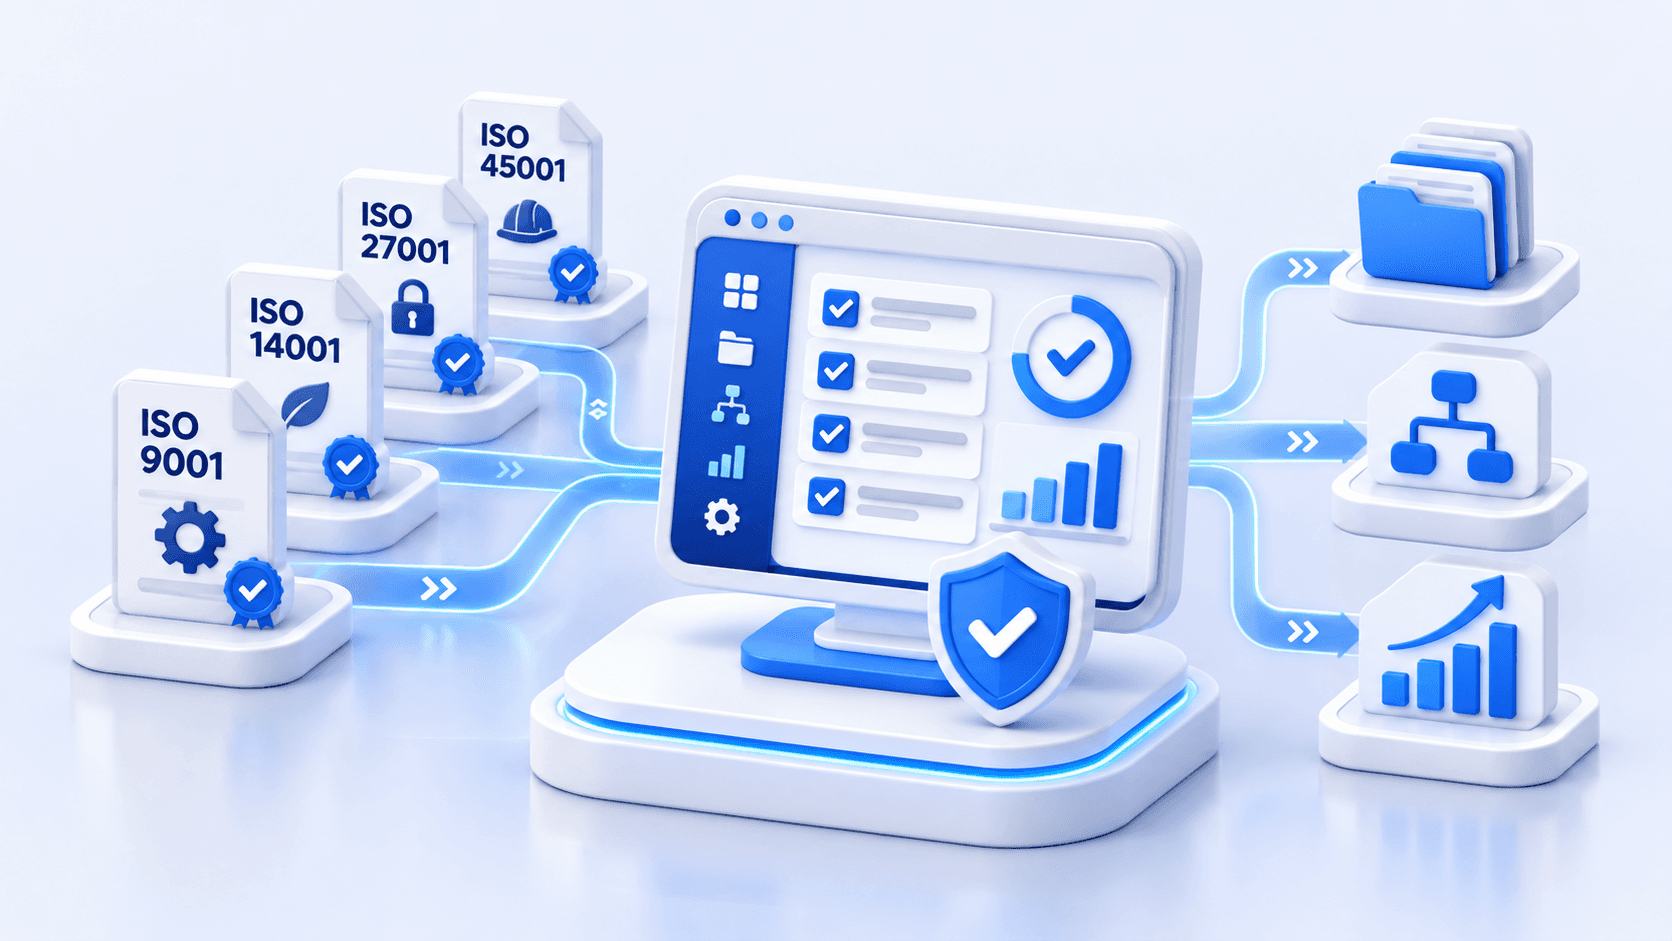
Certenza permite coordinar estándares y marcos en una operación compartida, con foco en evidencia y seguimiento continuo. No reemplaza las aplicaciones técnicas indispensables de cada disciplina ni el juicio profesional del auditor. La pertinencia de sus funciones depende del alcance, las fuentes disponibles y la madurez de los procesos de la empresa.
- Trabajo multinorma: relaciona controles con ISO 9001, 14001, 45001, 27001, 42001 y 27701, además de marcos como SOC 2, PCI DSS, NIST CSF, GDPR e ISA/IEC 62443.
- Documentos revisables: propone borradores de políticas con IA que el equipo valida y aprueba, sin delegar las decisiones de cumplimiento.
- Evidencia conectada: permite obtener información desde integraciones con herramientas como AWS, Google Workspace, Microsoft Entra ID, GitHub y Jira, según el caso.
- Seguimiento trazable: asigna responsables por control, incorpora evaluación de riesgos y ofrece paneles de monitoreo continuo.
- Acceso controlado: el Trust Center permite compartir información relevante con terceros; su adecuación para una auditoría debe acordarse según las necesidades del revisor.
- Uso en español y asistencia: la plataforma opera en español y ofrece soporte por correo con especialistas; el acompañamiento de consultores se cotiza por separado.
Para conocer el funcionamiento del producto, en lugar de sustituir esta comparación neutral, consultá cómo Certenza gestiona normas ISO con IA.
Fuentes
Las referencias siguientes respaldan las ediciones, conceptos y mecanismos mencionados. Fecha de consulta: 3 de noviembre de 2026. Las páginas oficiales de cada norma informan su publicación y estado; sus textos completos pueden requerir acceso autorizado. La descripción de Certenza se contrasta con su artículo de producto, no constituye certificación ni verificación independiente de resultados.